不少企业组网的运维新手在搭建跨区域办公网络时,很容易把站点到站点VPN和普通联网的功能混为一谈,要么直接把内部业务系统暴露在公网引发数据泄露风险,要么照着普通联网的配置逻辑调试VPN半天都建不起连接。本文就从底层逻辑、部署要求、适用场景到排障方法,把站点到站点VPN与普通联网的区别讲透,蜜蜂加速器官网帮大家避开组网过程里的常见误区。
清晰展示普通联网与站点到站点VPN的底层组网逻辑差异
核心组网逻辑的底层差异
我们日常接触的普通联网,不管是家用宽带还是企业办公区的公网接入,所有流量的传输路径都是直接对接运营商的公网骨干节点,终端发起的访问请求会沿着公网的公开路由规则转发到目标服务器,全程没有专属的加密封装通道。
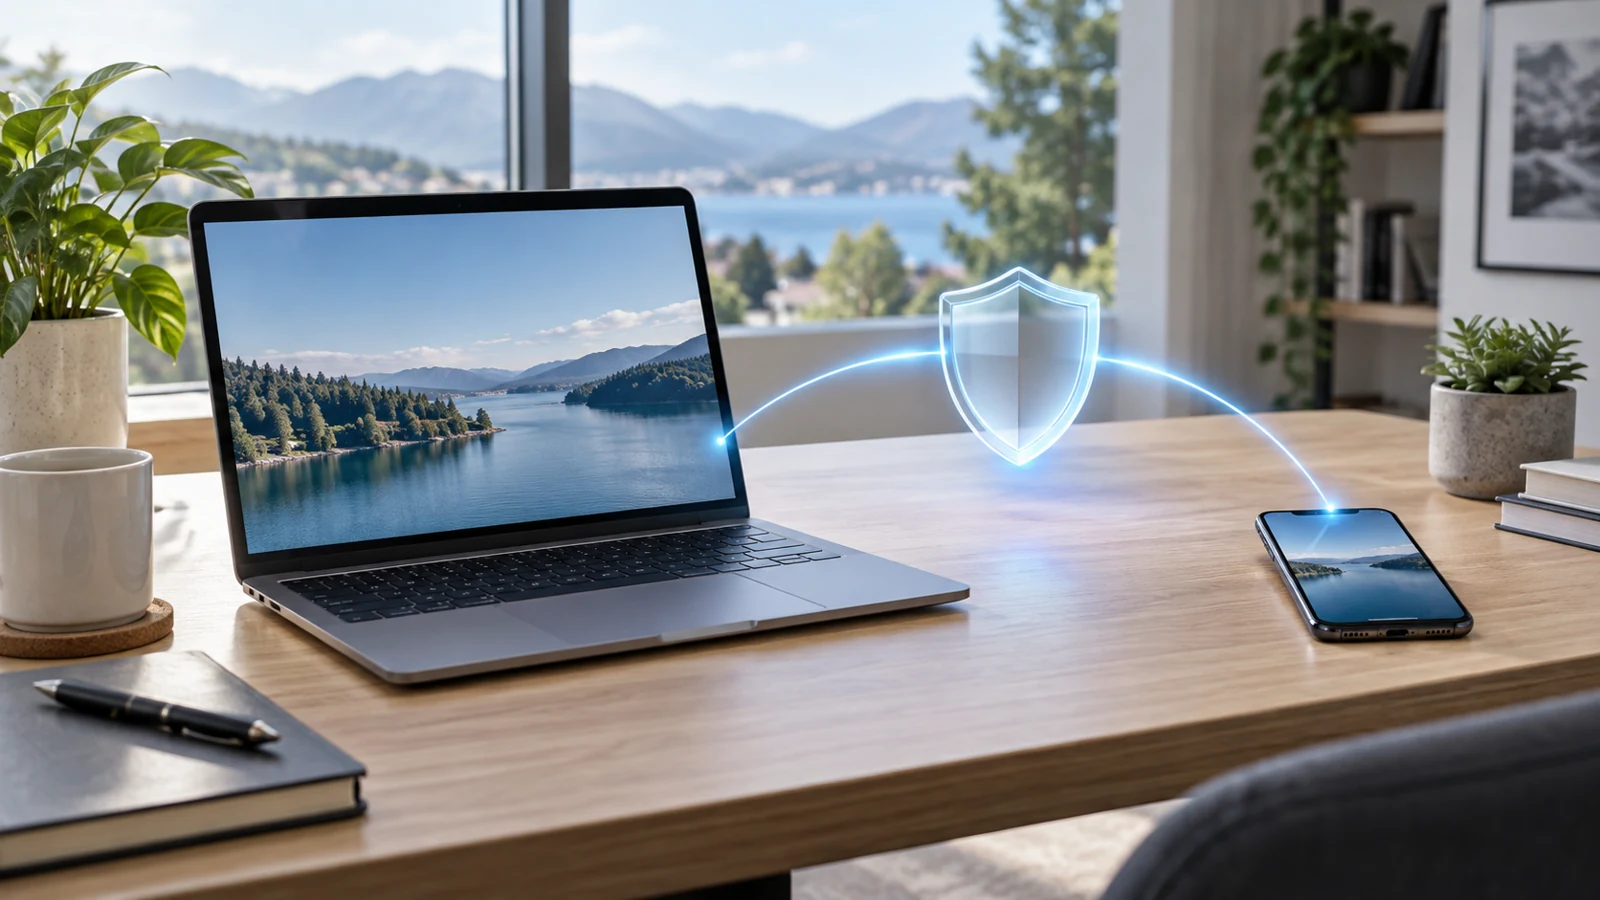
站点到站点VPN的连接两端,对接主体不是单台用户终端,而是两个独立站点的出口网关设备,相当于在两个站点的公网出口之间,专门开辟了一条独立于公网公开流量的加密隧道。两个站点内部的终端互相访问时,流量会先在本地出口网关完成加密封装,走专属隧道传输到对端网关解密之后,再转发到对端的内部终端,全程不会直接以明文形式暴露在公网环境里。
很多人刚接触这类组网方案时,误以为站点到站点VPN就是给两个办公室开个普通上网的共享权限,本质上从组网逻辑上就完全不一样:普通联网是终端到公网的开放访问路径,站点到站点VPN是站点出口到站点出口的封闭专属通道,这也是站点到站点VPN与普通联网的区别最核心的底层根源。
部署配置的前置要求差异
普通联网的配置门槛极低,不管是个人用户还是企业办公场景,只要向运营商申请对应带宽的宽带服务,光猫接好普通路由器,终端自动获取DHCP地址或者手动配置静态IP就能直接接入公网,不需要额外的设备做定向对接,也不需要提前和任何外部网络的管理员同步参数。
站点到站点VPN的配置要求要严格得多,首先两端站点的出口网关都要支持IPsec或者同类型的隧道协议,而且两边都需要有公网可路由的固定出口IP,不能是运营商动态拨号生成的浮动IP,蜜蜂除此之外还要提前同步好预共享密钥、双方协商一致的加密算法、需要放通的内部互访网段等参数,任意一个参数不匹配都无法成功建立隧道。
新手运维最常踩的坑,就是直接拿普通消费级家用路由器去配置站点到站点VPN,最后调试很久都建不起连接,蜜蜂加速器官网本质原因就是这类普通路由器大多只支持单用户的远程访问VPN协议,不支持完整的站点级隧道对接规则,根本达不到站点到站点VPN的部署要求。
适用场景与隐私边界的差异
普通联网的定位是面向所有公网公开资源的通用接入,比如浏览公开网页、访问公网上云服务的公开端口、使用面向公众的互联网应用,蜜蜂这类场景用普通联网就完全可以满足需求,流量走公网公开路径转发的适配性也更高。
站点到站点VPN的适用场景完全聚焦在两个内部站点的互访需求上,比如企业的总部机房和外地分公司的办公区,两边的内部OA系统、文件共享服务器、业务数据库都没有对公网开放端口,分公司的员工要访问总部的内部资源,就可以走站点到站点VPN的加密隧道,不需要把内部服务暴露在公网环境里。
两者的隐私边界也有明确区别,普通联网的流量如果没有应用层的额外加密,在公网传输过程中有可能被中间节点抓取解析,而站点到站点VPN的隧道内所有流量都做了封装加密,就算公网传输过程中被截获,也无法解析出原始的内部数据内容,能够覆盖跨站点内部数据传输的安全需求。
故障定位的排查逻辑差异
普通联网出现访问故障的时候,排查逻辑非常清晰,先检查终端到本地路由器的连通性,再检查路由器到运营商接入网关的连通性,最后检查公网目标地址的连通性,三层排查就能定位绝大多数普通联网故障。
站点到站点VPN出现连接异常的时候,排查逻辑要多走两个步骤,首先要先确认两端站点本身的普通联网是正常的,公网层面可以互相ping通对端的出口网关IP,之后再检查隧道协商的所有参数有没有完全匹配,最后再核对感兴趣流的网段规则有没有把需要互访的内部网段全部放通,很多时候公网本身是正常连通的,但隧道协商参数不匹配,照样无法传输内部站点的互访数据。
运维新手最常见的误区,就是遇到站点到站点VPN连不上的情况,直接照着普通联网的故障处理逻辑报修运营商,最后排查半天才发现是两端网关配置的加密算法不一致,故障本身和运营商的公网链路没有任何关系,白白浪费了大量排障时间。
整体来看,普通联网是面向所有公网资源的通用接入方式,站点到站点VPN是专门为两个内部站点互访搭建的专属加密通道,两者不存在互相替代的关系,企业跨区域组网的时候根据实际的访问需求选择对应的连接方式,就能避免大部分不必要的组网故障和数据泄露风险。